Σε αυτόν τον οδηγό
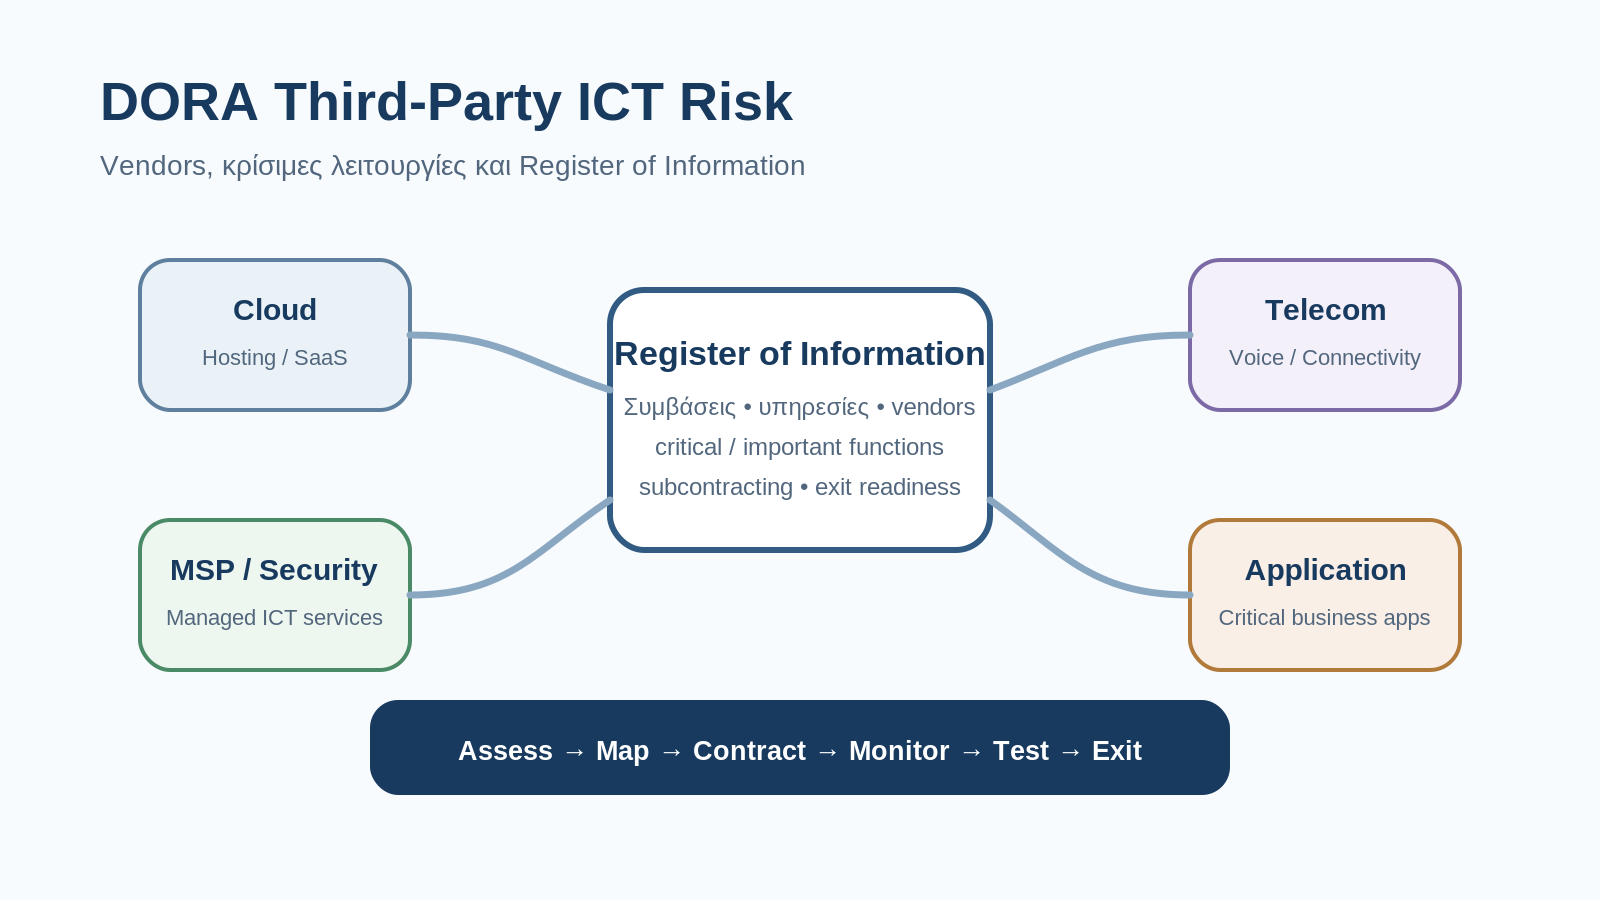
Ο DORA απαιτεί από τις χρηματοοικονομικές οντότητες που εμπίπτουν στο πεδίο του να διατηρούν και να ενημερώνουν comprehensive Register of Information για τις συμβατικές ρυθμίσεις με ICT third-party service providers. Η αξία του register δεν είναι απλώς η καταγραφή· είναι να συνδέει κάθε provider και υπηρεσία με τις λειτουργίες που υποστηρίζει, τον κίνδυνο, τις συμβάσεις, το subcontracting και την ικανότητα μετάβασης ή εξόδου. Η UniLoud μπορεί να αναλάβει το τεχνικό discovery, το vendor/service mapping, το evidence gathering, τη δομή του register και το operational monitoring, σε συνεργασία με compliance, procurement και νομικούς συμβούλους.
Γιατί το third-party risk είναι βασικό θέμα στον DORA
Οι χρηματοοικονομικοί οργανισμοί βασίζονται σε cloud platforms, SaaS, τηλεπικοινωνίες, managed services, data centres, security providers και εξειδικευμένες εφαρμογές. Ένα συμβάν σε τρίτο πάροχο μπορεί να επηρεάσει κρίσιμη λειτουργία χωρίς η ίδια η επιχείρηση να έχει αλλάξει τίποτα στο δικό της δίκτυο.
Ο DORA αντιμετωπίζει αυτή την εξάρτηση ως μέρος του ICT risk management. Από τις 17 Ιανουαρίου 2025, οι in-scope financial entities πρέπει να διαθέτουν ολοκληρωμένο register των contractual arrangements με ICT third-party providers. Οι αρχές χρησιμοποιούν αυτά τα δεδομένα και για εποπτεία και για τον προσδιορισμό critical ICT third-party providers.
Τι πρέπει να ξέρουμε για κάθε ICT provider
- Ποια ακριβώς ICT υπηρεσία παρέχει και ποια business function υποστηρίζει.
- Αν η υπηρεσία υποστηρίζει critical ή important function και ποιος είναι ο business owner.
- Ποια δεδομένα, συστήματα, locations ή identities επηρεάζονται από την υπηρεσία.
- Ποια είναι η συμβατική διάρκεια, renewal/termination logic και βασικά service dependencies.
- Πού υπάρχει subcontracting ή concentration risk που πρέπει να αξιολογηθεί.
- Τι monitoring, SLA, incident notification, backup, portability και exit capabilities υπάρχουν.
- Ποια τεχνικά στοιχεία απαιτούνται για transition σε άλλο provider ή επιστροφή in-house.
Πώς μπορούμε να βοηθήσουμε στη δημιουργία ενός πρακτικού Register of Information
- Ανακαλύπτουμε vendors και υπηρεσίες από invoices, contracts, IT documentation, Microsoft 365, firewall/network records, cloud subscriptions και operational interviews.
- Κανονικοποιούμε τις ονομασίες υπηρεσιών και providers ώστε να μη μείνουν διπλότυπα ή ασαφείς εγγραφές.
- Χαρτογραφούμε κάθε υπηρεσία στις υποδομές και business functions που εξυπηρετεί.
- Συλλέγουμε τεχνικά στοιχεία: environments, data locations, connectivity, administrators, dependencies και subcontractors όπου είναι γνωστοί.
- Συνδέουμε το register με ownership, risk rating, review date και evidence location.
- Παραδίδουμε structured export / working register και process για να ενημερώνεται όταν αλλάζει provider ή σύμβαση.
Τι άλλο χρειάζεται πέρα από το register
- Vendor due diligence πριν από νέα κρίσιμη ICT συνεργασία.
- Risk review πριν από μεγάλες αλλαγές, migrations ή νέες cloud dependencies.
- Operational SLA monitoring και καταγραφή recurring incidents ή outages.
- Exit readiness: λογαριασμοί, δεδομένα, configurations, backups, portability και migration plan.
- Tabletop exercise για failure κρίσιμου provider ή loss of access.
- Σαφής διαδικασία ώστε procurement, legal, compliance και IT να ενημερώνουν το ίδιο source of truth.
Τι μπορεί να αναλάβει η UniLoud και πού σταματά ο ρόλος μας
Η UniLoud μπορεί να καλύψει το τεχνικό και operational σκέλος: discovery, architecture mapping, risk evidence, vendor/service inventory, resilience testing, monitoring, backup/DR, migration readiness και technical remediation.
Οι συμβατικές ρήτρες, η επίσημη νομική ερμηνεία και η κανονιστική αποδοχή παραμένουν ευθύνη της επιχείρησης και των νομικών/compliance συμβούλων της. Η δική μας δουλειά είναι να δώσουμε ακριβή τεχνική εικόνα και να υλοποιήσουμε τους ελέγχους που αποφασίζονται.
Συχνές ερωτήσεις
Πρέπει όλες οι in-scope financial entities να τηρούν Register of Information;
Οι επίσημες οδηγίες των ESAs αναφέρουν ότι οι financial entities που υπάγονται στον DORA πρέπει να διατηρούν register για τις contractual arrangements με ICT third-party providers, με εφαρμογή αναλογικότητας στο πλαίσιο risk management.
Αρκεί ένα Excel με τους προμηθευτές;
Όχι αν δεν συνδέει provider, ICT service, contract, function, ownership και risk. Το ζητούμενο είναι ένα λειτουργικό source of truth που μπορεί να συντηρηθεί και να χρησιμοποιηθεί σε audit, incident ή migration.
Μπορεί η UniLoud να ελέγξει και συμβάσεις;
Μπορούμε να εντοπίσουμε τεχνικά/operational gaps και να παράσχουμε requirements προς procurement ή legal. Δεν αντικαθιστούμε νομική αξιολόγηση ούτε συντάσσουμε νομικές γνωμοδοτήσεις.
Σημείωση: Το υλικό είναι ενημερωτικό και τεχνικό. Δεν αποτελεί νομική συμβουλή. Η τελική υπαγωγή, οι επίσημες κοινοποιήσεις και οι συμβατικές απαιτήσεις πρέπει να επιβεβαιώνονται με την αρμόδια διοίκηση, compliance και νομικούς συμβούλους.
Σχετικές υπηρεσίες και οδηγοί
- Τεχνική υποστήριξη συμμόρφωσης
- UniLoud Monitoring
- UniLoud Disaster Recovery
- Hybrid IT
- UniLoud Protection
- Managed IT
Συζητήστε το επόμενο βήμα με την UniLoud
Αν δεν έχετε σήμερα ενιαία εικόνα για όλους τους ICT providers, τις υπηρεσίες που παρέχουν και τις κρίσιμες εξαρτήσεις τους, η UniLoud μπορεί να ξεκινήσει με DORA Third-Party ICT Discovery Workshop και να παραδώσει structured register, gap list και remediation roadmap.