Σε αυτόν τον οδηγό
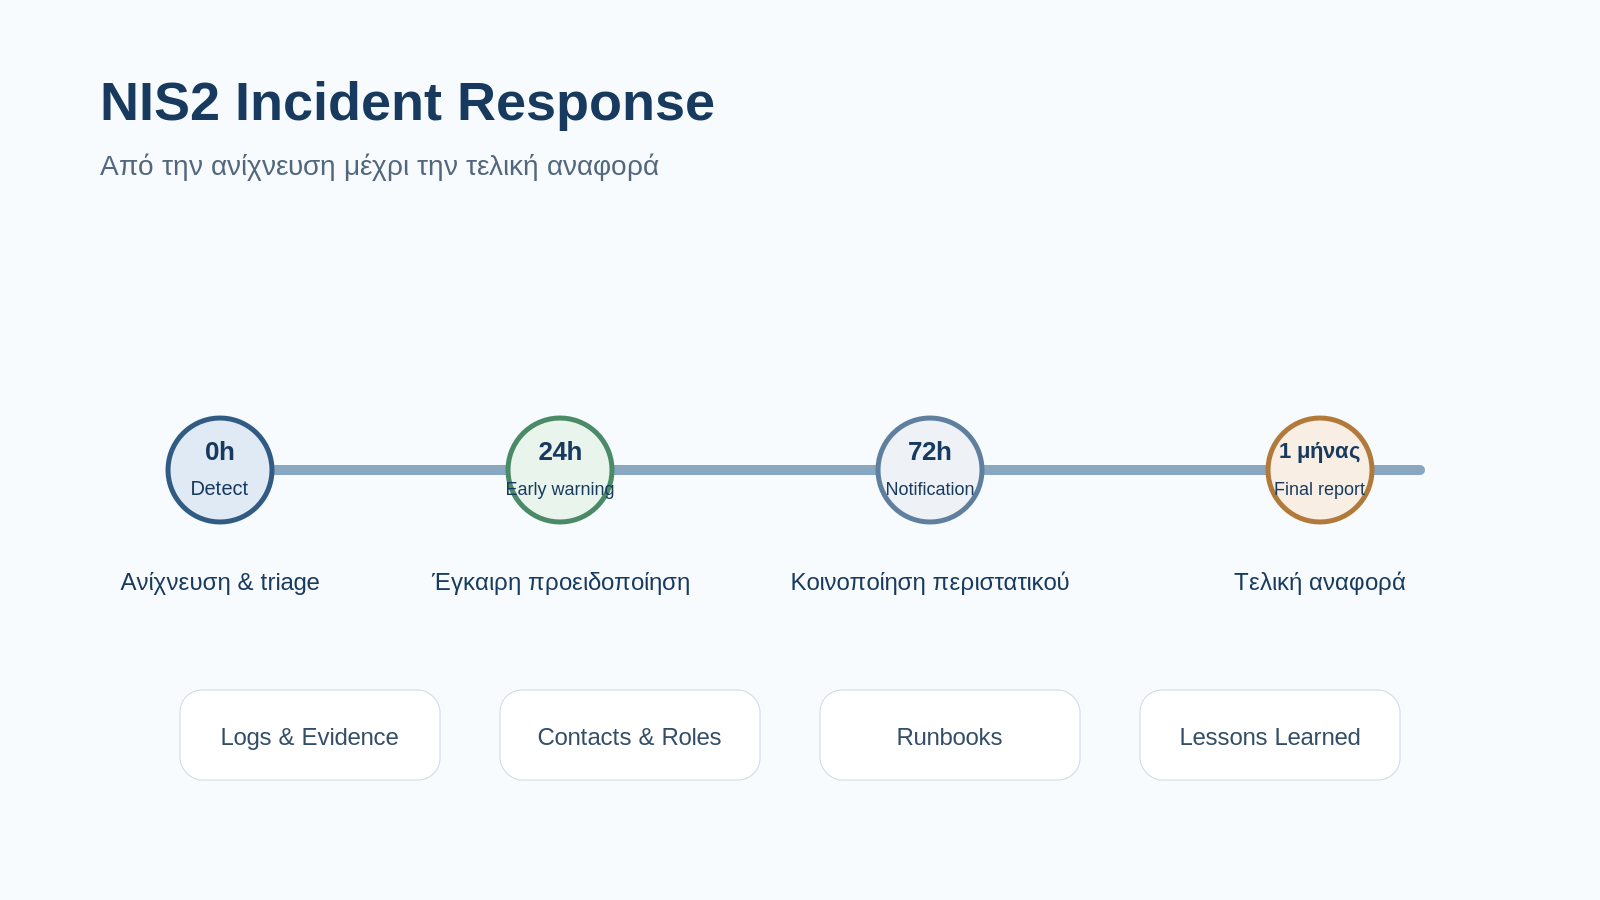
Για σημαντικά περιστατικά, η NIS2 προβλέπει early warning εντός 24 ωρών από τη στιγμή που η οντότητα λαμβάνει γνώση, incident notification εντός 72 ωρών και τελική αναφορά το αργότερο έναν μήνα μετά την κοινοποίηση. Για να λειτουργήσει αυτό στην πράξη χρειάζονται monitoring, σαφής ταξινόμηση συμβάντων, contact matrix, evidence collection, runbooks και δοκιμασμένη διαδικασία κλιμάκωσης. Η UniLoud μπορεί να υλοποιήσει αυτό το operational πλαίσιο και να το συνδέσει με το Managed IT και το security monitoring της επιχείρησης.
Η προθεσμία δεν είναι το πρώτο βήμα — η ανίχνευση είναι
Ένα περιστατικό δεν μπορεί να αναφερθεί έγκαιρα αν η επιχείρηση δεν γνωρίζει ότι συμβαίνει. Το πρώτο πρακτικό πρόβλημα είναι η ορατότητα: ποια συστήματα παρακολουθούνται, ποια logs κρατούνται, ποιος βλέπει τα alerts και πώς ξεχωρίζουμε ένα τεχνικό σφάλμα από ένα πιθανό cyber incident.
Η NIS2 αφορά σημαντικά περιστατικά και προβλέπει κλιμακωμένη διαδικασία αναφοράς. Γι’ αυτό χρειάζεται εσωτερική μέθοδος triage που να μετατρέπει τα τεχνικά δεδομένα σε απόφαση: τι επηρεάστηκε, πόσοι χρήστες ή υπηρεσίες επηρεάζονται, υπάρχει πιθανή κακόβουλη ενέργεια και ποιος πρέπει να ενημερωθεί.
Τι πρέπει να είναι έτοιμο πριν συμβεί το περιστατικό
- Asset inventory με κρίσιμα συστήματα, ιδιοκτήτες, εξαρτήσεις και τεχνικά στοιχεία επικοινωνίας.
- Κεντρικά ή επαρκώς διαθέσιμα logs για endpoints, Microsoft 365, firewalls, servers, VPN, virtualization και κρίσιμες εφαρμογές.
- Incident severity matrix ώστε η ομάδα να ξέρει πότε ένα συμβάν γίνεται “significant” και πότε απαιτεί escalation.
- Contact matrix για διοίκηση, IT, DPO/compliance, νομικούς, προμηθευτές και εξωτερικούς τεχνικούς.
- Runbooks για ransomware, account compromise, data exfiltration, outage, supplier incident και loss of access.
- Πρότυπο evidence pack: timestamps, affected assets, indicators of compromise, actions taken, screenshots/log extracts και business impact.
- Δοκιμασμένη διαδικασία backup/restore και εναλλακτικής λειτουργίας για κρίσιμες υπηρεσίες.
Πώς μετατρέπουμε το 24h / 72h σε operational workflow
- 0–2 ώρες: ανίχνευση, αρχική επιβεβαίωση, containment όπου είναι ασφαλές και άνοιγμα incident record.
- 2–6 ώρες: triage, scope, business impact, συλλογή στοιχείων και ενεργοποίηση των κατάλληλων owners.
- 6–12 ώρες: απόφαση για severity και προετοιμασία των βασικών στοιχείων που χρειάζεται η διοίκηση/compliance.
- Έως 24 ώρες: early warning προς την αρμόδια CSIRT ή αρχή, όταν πληρούνται οι σχετικές προϋποθέσεις.
- Έως 72 ώρες: incident notification με ενημερωμένη εικόνα, αρχική αξιολόγηση σοβαρότητας και διαθέσιμα indicators of compromise.
- Μετά το containment: root cause analysis, αποκατάσταση, lessons learned και έλεγχος ότι οι διορθώσεις έχουν εφαρμοστεί.
- Έως έναν μήνα μετά την incident notification: υποστήριξη της τελικής αναφοράς με τεχνικά στοιχεία, impact, root cause και mitigation actions.
Τι μπορεί να υλοποιήσει η UniLoud
- Baseline assessment για logging, monitoring, backup, incident handling και technical ownership.
- Κεντρικοποίηση alerts και τεχνικών συμβάντων από υποδομές, Microsoft 365, endpoints, firewalls και τηλεφωνία όπου είναι σχετικό.
- Incident runbooks και τεχνικά checklists προσαρμοσμένα στην πραγματική υποδομή του πελάτη.
- Contact/escalation matrix και workflow με σαφή handoff από Helpdesk/Monitoring σε senior engineers και management.
- Evidence collection templates και ασφαλή αποθήκευση τεχνικών στοιχείων του περιστατικού.
- Tabletop exercises και simulated incident drills για να ελεγχθεί αν το workflow δουλεύει πριν από πραγματικό συμβάν.
- Post-incident review και remediation plan: hardening, patching, segmentation, identity controls, backup/DR και monitoring improvements.
Η UniLoud δεν αντικαθιστά το compliance — οργανώνει το τεχνικό αποτέλεσμα
Η απόφαση για το αν ένα περιστατικό είναι κοινοποιήσιμο και η επίσημη επικοινωνία με τις αρμόδιες αρχές πρέπει να ακολουθούν το ισχύον εθνικό πλαίσιο και τις οδηγίες του οργανισμού. Η UniLoud μπορεί να εξασφαλίσει ότι το τεχνικό σκέλος είναι έτοιμο: ακριβή στοιχεία, σωστά timestamps, διατηρημένα logs, καταγεγραμμένες ενέργειες και μια ομάδα που ξέρει τι κάνει όταν ο χρόνος πιέζει.
Συχνές ερωτήσεις
Ισχύουν οι 24 και 72 ώρες για κάθε τεχνικό συμβάν;
Όχι. Η NIS2 προβλέπει τις σχετικές προθεσμίες για significant incidents. Η επιχείρηση χρειάζεται διαδικασία ταξινόμησης ώστε να ξεχωρίζει ένα συνηθισμένο IT incident από ένα συμβάν που ενεργοποιεί κανονιστική κλιμάκωση.
Μπορεί το Helpdesk να είναι το πρώτο σημείο ανίχνευσης;
Ναι, αρκεί να υπάρχει σαφής escalation path. Πολλά περιστατικά ξεκινούν ως “δεν μπορώ να μπω”, “έλαβα περίεργο email” ή “το σύστημα είναι αργό”. Το Helpdesk πρέπει να ξέρει πότε σταματά η απλή επίλυση και αρχίζει το incident response.
Χρειάζεται SIEM για να είμαστε έτοιμοι;
Όχι απαραίτητα σε κάθε περιβάλλον. Χρειάζεται όμως επαρκής ορατότητα, logging, alerting και διαδικασία. Η αρχιτεκτονική επιλέγεται ανάλογα με το μέγεθος, τον κίνδυνο και τις υπάρχουσες πλατφόρμες.
Σημείωση: Το υλικό είναι ενημερωτικό και τεχνικό. Δεν αποτελεί νομική συμβουλή. Η τελική υπαγωγή, οι επίσημες κοινοποιήσεις και οι συμβατικές απαιτήσεις πρέπει να επιβεβαιώνονται με την αρμόδια διοίκηση, compliance και νομικούς συμβούλους.
Σχετικές υπηρεσίες και οδηγοί
- UniLoud Monitoring
- UniLoud Protection
- Helpdesk & υποστήριξη χρηστών
- UniLoud Backup
- UniLoud Disaster Recovery
- Τεχνική υποστήριξη συμμόρφωσης
Συζητήστε το επόμενο βήμα με την UniLoud
Θέλετε να ξέρετε τι θα γίνει στα πρώτα 60 λεπτά ενός πραγματικού incident; Η UniLoud μπορεί να οργανώσει ένα NIS2 Incident Readiness Workshop και να παραδώσει πρακτικό runbook, contact matrix και τεχνικό action plan για την υποδομή σας.